
Attacco hacker ai frigoriferi dei supermercati: caos e danni in tutta Europa
- 2 Novembre 2026
- Posted by: Tony
- Categoria: Economia
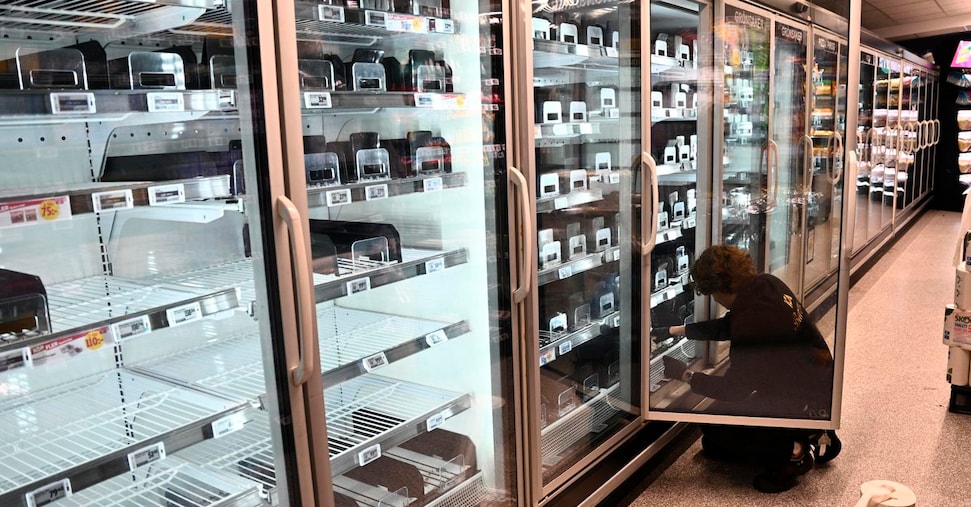
Un presunto attacco informatico ha colpito nella notte diversi impianti di refrigerazione appartenenti a supermercati in più Paesi europei, provocando gravi disfunzioni e costringendo alcuni punti vendita alla chiusura temporanea per gestire la crisi.
In Svezia le catene Ica e Coop hanno registrato un improvviso aumento delle temperature nei banchi frigo e nei congelatori, con valori segnalati fino a +50 °C. L’anomalia ha reso necessario lo svuotamento dei reparti refrigerati: i prodotti conservati sono stati considerati compromessi e scartati.
Segnalazioni analoghe sono arrivate dal Belgio, dove sono stati coinvolti punti vendita di catene importanti come Delhaize, Carrefour, Spar e Intermarché, e sono stati registrati disservizi anche in un negozio Ikea. Le anomalie hanno impedito la normale operatività e hanno richiesto interventi tecnici urgenti.
Altri Paesi colpiti includono Estonia, Lussemburgo e Irlanda. Secondo fonti locali, gli intrusi avrebbero ottenuto accesso ai sistemi di controllo remoto di alcune insegne, innalzando la temperatura dei congelatori con conseguenze immediate sulla filiera del freddo.
Il rischio di manipolazione remota degli impianti di refrigerazione richiama l’episodio verificatosi in Francia lo scorso ottobre, quando anomalie similari indicarono una possibile azione malevola contro sistemi industriali collegati alla grande distribuzione.
Da un punto di vista tecnico, gli attacchi ai sistemi di controllo industriale (ICS e SCADA) sfruttano spesso vulnerabilità nelle connessioni remote, credenziali deboli o dispositivi non aggiornati. Gli impianti della catena del freddo sono particolarmente sensibili perché qualsiasi variazione prolungata della temperatura può compromettere irreversibilmente i prodotti alimentari e causare perdite economiche immediate.
Le ricadute economiche includono la perdita di merce deperibile, costi di bonifica e smaltimento, spese per interventi tecnici e la possibile interruzione temporanea dell’attività commerciale. Per le aziende della grande distribuzione ciò si traduce in danni diretti al bilancio e in costi reputazionali legati alla fiducia dei consumatori.
Dal punto di vista regolatorio, episodi di questo tipo potrebbero accelerare richieste di norme più stringenti sulla sicurezza informatica degli impianti critici e sulle responsabilità delle imprese che gestiscono infrastrutture di alimentazione e logistica. Autorità nazionali ed europee sono già attente al tema della resilienza delle infrastrutture critiche e potrebbero intervenire con linee guida dedicate al settore alimentare e logistico.
Per le imprese italiane attive nella filiera del freddo e della distribuzione, l’evento rappresenta un campanello d’allarme: investimenti in aggiornamento dei controlli di accesso, segmentazione delle reti operative e soluzioni di monitoraggio proattivo possono ridurre la probabilità e l’impatto di intrusioni remote.
Sul fronte finanziario, tali episodi tendono a sostenere la domanda per fornitori di soluzioni di cybersecurity industriale, società specializzate in automazione sicura e produttori di tecnologie per la catena del freddo più resilienti. A breve termine, le compagnie di assicurazione potrebbero rivedere le condizioni per le polizze cyber legate a danni da interruzione operativa.
Per i consumatori, l’impatto principale è l’interruzione dell’offerta di prodotti freschi e congelati e potenziali ripercussioni sui prezzi in caso di estensione degli eventi o di interruzioni lungo la filiera logistica.
Implicazioni per l’Italia e misure consigliate
Le imprese italiane del retail e della logistica frigorifera dovrebbero considerare una valutazione immediata dei rischi e piani di continuità operativa che includano backup manuali dei controlli critici, revisioni delle patch e audit delle credenziali di accesso remoto. Collaborazioni con centri di competenza e fornitori di sicurezza industriale possono accelerare interventi mirati.
Nel medio termine, è probabile che aumentino gli investimenti in tecnologie di monitoraggio IoT sicuro, autenticazione forte e segmentazione delle reti operative, oltre a una maggiore attenzione da parte degli istituti di credito e degli assicuratori verso il profilo di rischio cyber delle aziende.
In sintesi
- L’incidente evidenzia la vulnerabilità della catena del freddo e la necessità per i retailer italiani di rafforzare investimenti in sicurezza operativa per evitare perdite economiche e interruzioni della fornitura.
- Per gli investitori, cresce l’interesse verso aziende che offrono soluzioni di cybersecurity industriale, automazione resiliente e tecnologie per la logistica a bassa esposizione al rischio operativo.
- Le compagnie di assicurazioni potrebbero riallocare premi e condizioni per polizze che coprono danni da attacchi informatici, aumentando i costi per le imprese con profili di rischio elevati.
- Un potenziale effetto strutturale è l’accelerazione di normative e standard europei sulla protezione delle infrastrutture critiche, fattore che renderà prioritari gli adeguamenti tecnologici e organizzativi anche per le aziende italiane.
