
Dati sensibili nel dark web di Tajani e Gabrielli: il pm di Roma avvia indagine
- 9 Novembre 2026
- Posted by: Tony
- Categoria: Economia
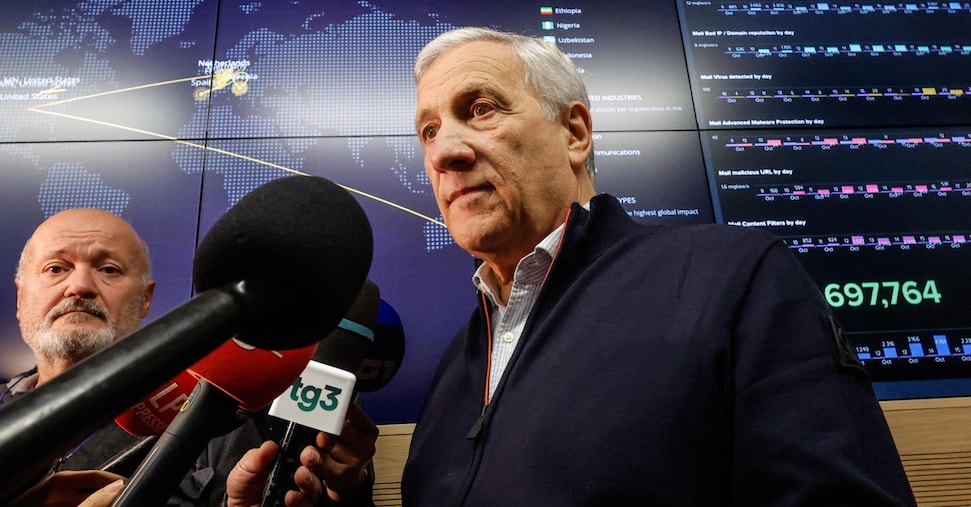
La Procura di Roma ha aperto un fascicolo dopo la diffusione nel dark web di dati personali e di richieste di informazioni riguardanti il ministro degli Esteri, Antonio Tajani, il capo della Polizia postale, Ivano Gabrielli, e il procuratore di Roma, Francesco Lo Voi.
Per ragioni di competenza, la posizione relativa a Francesco Lo Voi sarà trasferita alla Procura di Perugia, in modo da garantire l’imparzialità dell’istruttoria quando a essere coinvolti sono magistrati o vertici dell’ordine giudiziario.
Nel fascicolo vengono al momento ipotizzati reati quali accesso abusivo a sistema informatico e minacce. Le indagini sono state assegnate agli specialisti del Centro nazionale anticrimine informatico per la protezione delle infrastrutture critiche (Cnaipic), che dipende dalla Polizia postale.
I dati sembrano essere presenti nel dark web da almeno due settimane e l’operazione è stata attribuita, secondo le prime ricostruzioni investigative, al gruppo di hacker filorussi Noname057(16).
Dettagli sulle attività investigative
Il Cnaipic utilizzerà procedure tecniche consolidate per accertare l’origine della fuga di dati: analisi forense sui file, tracciamento dei punti di pubblicazione, acquisizione di log e richieste di cooperazione ai provider nazionali e internazionali. Nei casi che coinvolgono infrastrutture o server all’estero è prassi attivare canali di collaborazione con altre polizie giudiziarie e piattaforme internazionali per ottenere dati e collaborazioni tecniche.
L’istruttoria potrà includere sequestri digitali, acquisizione di dispositivi elettronici e interrogatori a soggetti ritenuti potenzialmente coinvolti. Data la natura dei presunti reati, è probabile che vengano valutati anche gli aspetti relativi alla tutela della privacy delle persone interessate e alle eventuali violazioni del regolamento sulla protezione dei dati.
Contesto e rischi per le istituzioni
La diffusione di informazioni sensibili su figure istituzionali comporta rischi concreti per la sicurezza operativa e per la credibilità delle istituzioni coinvolte. Oltre al possibile danno reputazionale, le pubblicazioni incontrollate possono esporre soggetti e strutture a tentativi di estorsione, campagne di disinformazione o azioni mirate di disturbo informatico.
Per contenere gli effetti di tali eventi, gli apparati statali tendono a rafforzare le misure di cyber resilience: aggiornamento delle difese perimetrali, controllo degli accessi ai sistemi sensibili, formazione del personale e piani di risposta agli incidenti che prevedano anche il coinvolgimento di strutture tecniche centralizzate.
Implicazioni geopolitiche
Quando gruppi con presunti legami esterni rivendicano attacchi a rappresentanti di uno Stato, l’episodio assume anche una dimensione geopolitica. Le autorità dovranno quindi valutare se il gesto sia parte di una strategia più ampia di pressione o di destabilizzazione informativa e, in tal caso, calibrarne la risposta anche su un piano diplomatico e di cooperazione internazionale.
Resta fondamentale, nelle fasi successive dell’indagine, separare le responsabilità penali individuali dall’eventuale contesto strategico di origine, affidando le attribuzioni tecniche a laboratori forensi e alle strutture investigative competenti.
In sintesi
- La maggiore attenzione alle vulnerabilità informatiche potrà accelerare gare e investimenti pubblici in soluzioni di cybersecurity, creando opportunità per fornitori tecnologici nazionali e internazionali.
- Le compagnie assicurative potrebbero rivedere le condizioni per coperture cyber, influenzando i costi di compliance per enti pubblici e privati e spingendo verso servizi gestiti più robusti.
- Un aumento percepito del rischio informatico può condizionare la fiducia degli investitori in settori strategici, determinando una rivalutazione dei prezzi delle azioni di società legate alla sicurezza digitale e dei contratti pubblici.
