
Dia sotto attacco hacker: sul dark web in vendita presunti dossier antimafia da 222 mb
- 9 Novembre 2026
- Posted by: Tony
- Categoria: Economia
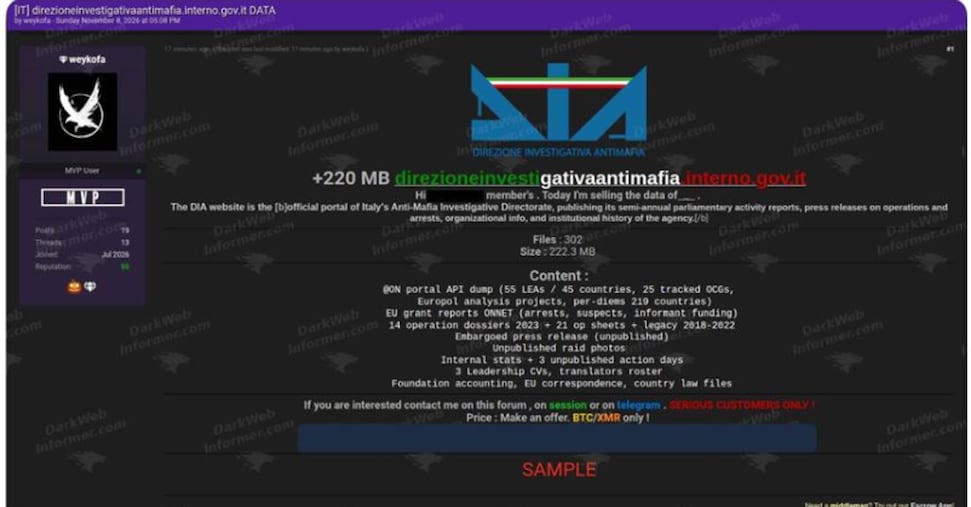
Un archivio di circa 222 megabyte è apparso sul dark web con l’affermazione, non verificata, di contenere parte del patrimonio informativo della Direzione investigativa antimafia: dossier operativi, atti d’indagine e materiali sensibili relativi a più gruppi criminali.
Il venditore, identificato con lo pseudonimo weykofa, ha pubblicizzato la raccolta online; la segnalazione è stata rilanciata da un account specializzato nel monitoraggio dei mercati clandestini su X. Gli stessi osservatori hanno tuttavia sottolineato che la rivendicazione non è stata confermata da fonti indipendenti.
Secondo la descrizione diffusa, l’archivio conterrebbe 302 file comprendenti informazioni di intelligence su 25 organizzazioni criminali, dossier operativi, corrispondenza con istituzioni europee e documenti riconducibili a Europol. Nella lista figurano anche fotografie di azioni mai rese pubbliche, comunicati ancora sotto embargo, statistiche interne, dati sul personale e documentazione finanziaria.
Al momento non è stato reso disponibile un campione leggibile del materiale che permetta una verifica tecnica dell’autenticità dei file. Questo impedisce di stabilire con certezza se l’archivio sia genuino, se sia stato manipolato o se si tratti di una collezione assemblata da documenti pubblicamente accessibili per dare l’apparenza di una fuga di dati.
Verifica tecnica e valutazione del danno
La conferma dell’origine e dell’integrità dei documenti richiede analisi forense: esame dei metadati, controllo dei checksum, verifica delle firme digitali e ricerca di elementi di coerenza temporale e operativa. Tali verifiche possono essere condotte da unità specializzate nella sicurezza informatica e, se necessario, in collaborazione con autorità europee competenti.
Un’accurata valutazione del danno dovrà stabilire se informazioni sensibili abbiano compromesso indagini in corso, messo a rischio fonti o partner esteri, o esposto dati personali del personale investigativo. La priorità operativa sarà identificare elementi che richiedono immediate misure di mitigazione per proteggere persone e procedimenti giudiziari.
Implicazioni operative e di cooperazione
Se confermata, una violazione di questo tipo può intaccare la fiducia tra istituzioni nazionali e partner internazionali, rallentare lo scambio di informazioni sensibili e complicare operazioni congiunte. La diffusione di dati investigativi può inoltre fornire agli ambienti criminali indizi utili per eludere controlli o ostacolare azioni di polizia.
Per le autorità coinvolte sarà essenziale coordinare una risposta trasparente sul piano istituzionale, pur mantenendo la riservatezza necessaria per non compromettere attività investigative. La cooperazione con enti europei e con organismi di cyber-security faciliterà il contenimento del rischio e l’individuazione dei canali di diffusione.
Prevenzione e rafforzamento della sicurezza informatica
L’episodio sottolinea l’importanza di potenziare misure di protezione: cifratura dei dati sensibili, segmentazione delle reti, politiche di accesso basate sul principio del minimo privilegio, logging avanzato e piani di risposta agli incidenti aggiornati. Anche formazione continua del personale e audit periodici sono elementi chiave per ridurre la superficie di attacco.
In ambito pubblico e privato, la collaborazione con centri di risposta agli incidenti informatici come il CERT e con società specializzate può accelerare le indagini tecniche e offrire strumenti di remediation più efficaci, limitando l’impatto operativo e reputazionale.
Considerazioni legali e procedurali
La commercializzazione o la detenzione non autorizzata di materiale investigativo può avere rilevanza penale e comportare indagini specifiche per identificare gli autori della violazione e i contatti che hanno favorito la diffusione. Le autorità giudiziarie e di pubblica sicurezza dovranno valutare anche eventuali responsabilità amministrative legate a eventuali carenze nella protezione dei dati.
Parallelamente, le istituzioni interessate dovranno predisporre piani per informare soggetti eventualmente esposti e per coordinare con partner internazionali le misure di contenimento e recupero delle informazioni compromesse.
Prospettive di controllo e trasparenza
La gestione di un’eventuale fuga di dati richiede equilibrio tra trasparenza verso l’opinione pubblica e necessità di riservatezza operativa. Un controllo indipendente degli eventi, laddove possibile, può contribuire a ricostruire responsabilità e procedere a interventi di rafforzamento strutturale per prevenire future violazioni.
Per i cittadini è importante che le istituzioni rendano conto delle misure adottate per tutelare indagini sensibili e informazioni personali, senza comprometterne l’esito. Sul piano internazionale, l’episodio rappresenta un promemoria della centralità della sicurezza digitale nelle relazioni di cooperazione giudiziaria e investigativa.
In sintesi
- L’episodio evidenzia una finestra di opportunità per le aziende italiane del settore cybersecurity: maggiore domanda di servizi di difesa, audit e risposta agli incidenti potrebbe tradursi in crescita del mercato nazionale.
- I costi indiretti per la pubblica amministrazione, tra gestione dell’emergenza, consulenze tecniche e possibili risarcimenti, richiederanno risorse che potrebbero essere riallocate dal bilancio destinato ad altre priorità.
- Un’affermazione non verificata di fuga di dati può influenzare la fiducia degli investitori nelle capacità di protezione delle istituzioni, rendendo rilevanti i piani di investimento in infrastrutture digitali più resilienti.
- Per gli operatori finanziari e gli investitori, l’evento sottolinea l’importanza di integrare valutazioni sulla cyber-resilienza nelle analisi di rischio dei settori esposti a dati sensibili.
