
Whitehats mettono al sicuro 52 bitcoin dall’hackeraggio di Coldcard in un trust di recupero
- 22 Settembre 2026
- Posted by: Tony
- Categoria: Crypto, Mercati
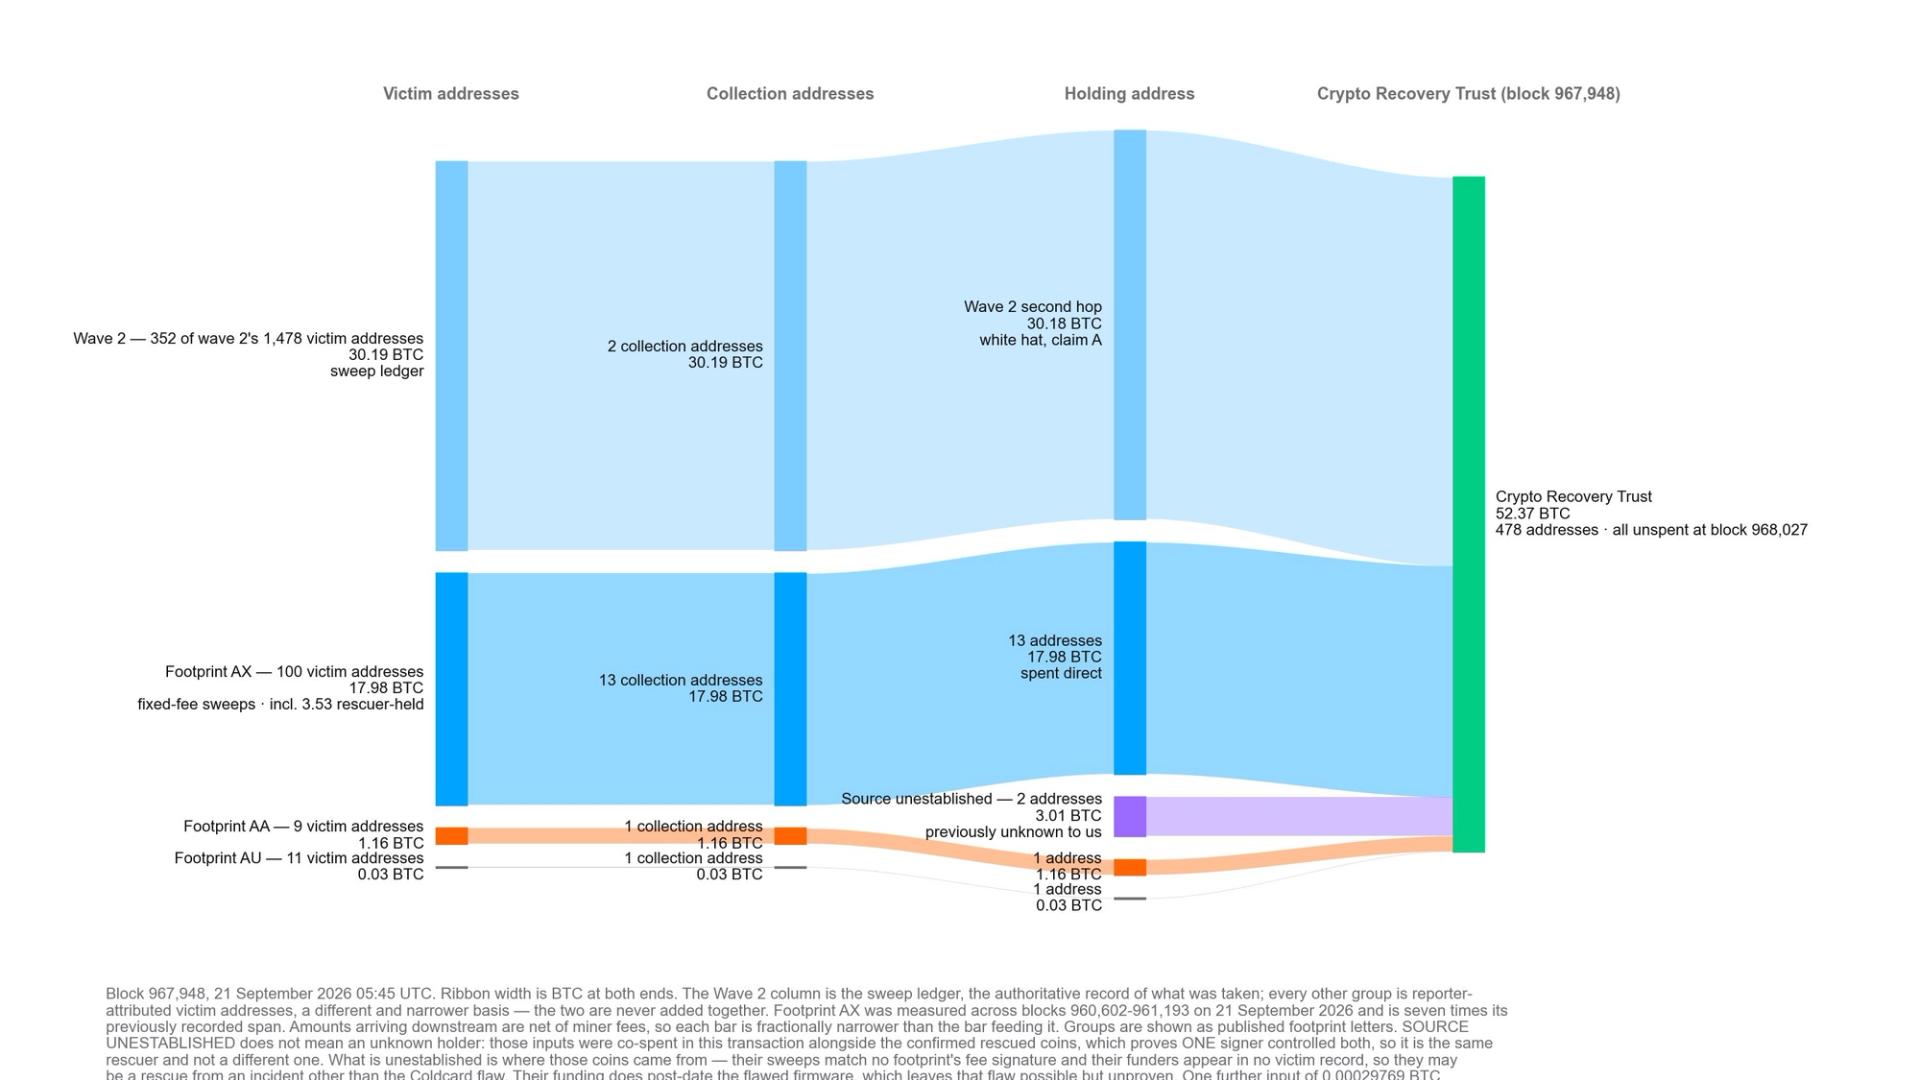
Secondo un’analisi diffusa dagli esperti, operatori whitehat hanno trasferito 52,37 BTC verso un indirizzo collegato a una nuova struttura di recupero fiduciario, nell’ambito delle conseguenze dell’exploit che ha colpito il dispositivo hardware wallet Coldcard a fine luglio.
Alex Thorn ha dichiarato:
“Operatori whitehat hanno spostato 52,37 BTC verso un indirizzo associato a una recovery trust appena costituita, come parte dell’ondata di interventi successivi all’exploit del Coldcard.”
Dettagli dell’attacco
L’attacco al portafoglio hardware Coldcard è iniziato il 30 luglio e si è sviluppato in più ondate nei giorni successivi. Gli aggressori hanno sfruttato una debolezza nella generazione dei numeri casuali: in alcuni dispositivi le seed sono state prodotte usando una sorgente software meno robusta anziché il generatore di entropia dedicato del dispositivo. Questo ha reso possibile, per alcuni seed, la ricostruzione da parte di malintenzionati e la sottrazione dei fondi.
Il produttore, Coinkite, ha rilasciato poi un aggiornamento del firmware per correggere la vulnerabilità, ma le chiavi già esposte rimangono teoricamente a rischio indipendentemente dalla patch successiva.
Intervento dei whitehat
Secondo le ricostruzioni degli analisti, non tutte le monete spostate dai portafogli compromessi sono finite nelle mani di criminali. Alcuni operatori etici — indicati come whitehat — hanno raccolto e convogliato parte dei fondi su indirizzi controllati con l’obiettivo dichiarato di metterli in sicurezza e conservarli fino a una possibile restituzione ai legittimi proprietari.
La creazione di una recovery trust rappresenta un approccio pragmatico per separare i fondi “salvati” da ulteriori spostamenti non autorizzati, ma introduce anche questioni legali e procedurali: identificazione dei legittimi titolari, verifica delle prove di proprietà, e possibili contenziosi qualora qualcuno opponesse rivendicazioni.
Implicazioni tecniche e di fiducia
L’evento mette in evidenza la doppia natura del rischio nella custodia di criptovalute: da un lato la componente hardware e software dei dispositivi personali, dall’altro la complessità delle operazioni di “remediation” post-breach. Anche dopo la patch, la fiducia degli utenti nei portafogli hardware può risultare intaccata, e cresce la domanda di pratiche di sicurezza più rigorose, audit del firmware e certificazioni indipendenti.
Per gli operatori di mercato e gli investitori istituzionali, incidenti di questo tipo possono tradursi in un aumento del premio per il rischio associato alla custodia self-managed, favorendo la crescita dei servizi di custodia regolamentati e assicurati, specialmente in giurisdizioni con quadri normativi chiari.
Conseguenze per il mercato e prospettive
Nel breve periodo, eventi di grandi perdite o movimenti imprevisti di coin possono generare volatilità sui prezzi del Bitcoin e influenzare il sentiment degli investitori. Sul medio-lungo termine, tuttavia, il settore potrebbe trarre vantaggio da una maggiore professionalizzazione: richieste di conformità, standard di sicurezza più elevati e soluzioni di custodia ibride potrebbero rafforzare la resilienza del mercato.
Per il contesto italiano ed europeo, è probabile che l’episodio alimenti il dibattito regolatorio sulla protezione dei clienti crypto, sulle responsabilità dei produttori di hardware wallet e sulla necessità di linee guida per la gestione dei fondi recuperati, con possibili ripercussioni sulle politiche di vigilanza e sui requisiti di trasparenza per i fornitori di servizi crypto.
In sintesi
- La raccolta dei fondi da parte di operatori whitehat potrebbe limitare le perdite immediate, ma solleva questioni legali e operative sulla restituzione e sulla governance dei beni recuperati.
- L’incidente rafforza la preferenza per soluzioni di custodia regolamentate e assicurate, potenzialmente favorendo banche e custodi professionali sul mercato italiano.
- Investitori e gestori di portafogli dovrebbero rivedere le policy di gestione del rischio per la custodia self-sovereign, considerando l’integrazione di audit firmware e misure di backup più robuste.
- Un aumento della regolamentazione europea sulla sicurezza dei dispositivi e sulle responsabilità dei produttori potrebbe trasformare l’evento in un’opportunità per elevare gli standard di settore.
