
Il capo della sicurezza di Binance aveva lanciato l’allarme su una tattica di hacking prima del furto da 6,3 miliardi
- 12 Novembre 2026
- Posted by: Tony
- Categoria: Crypto, Mercati
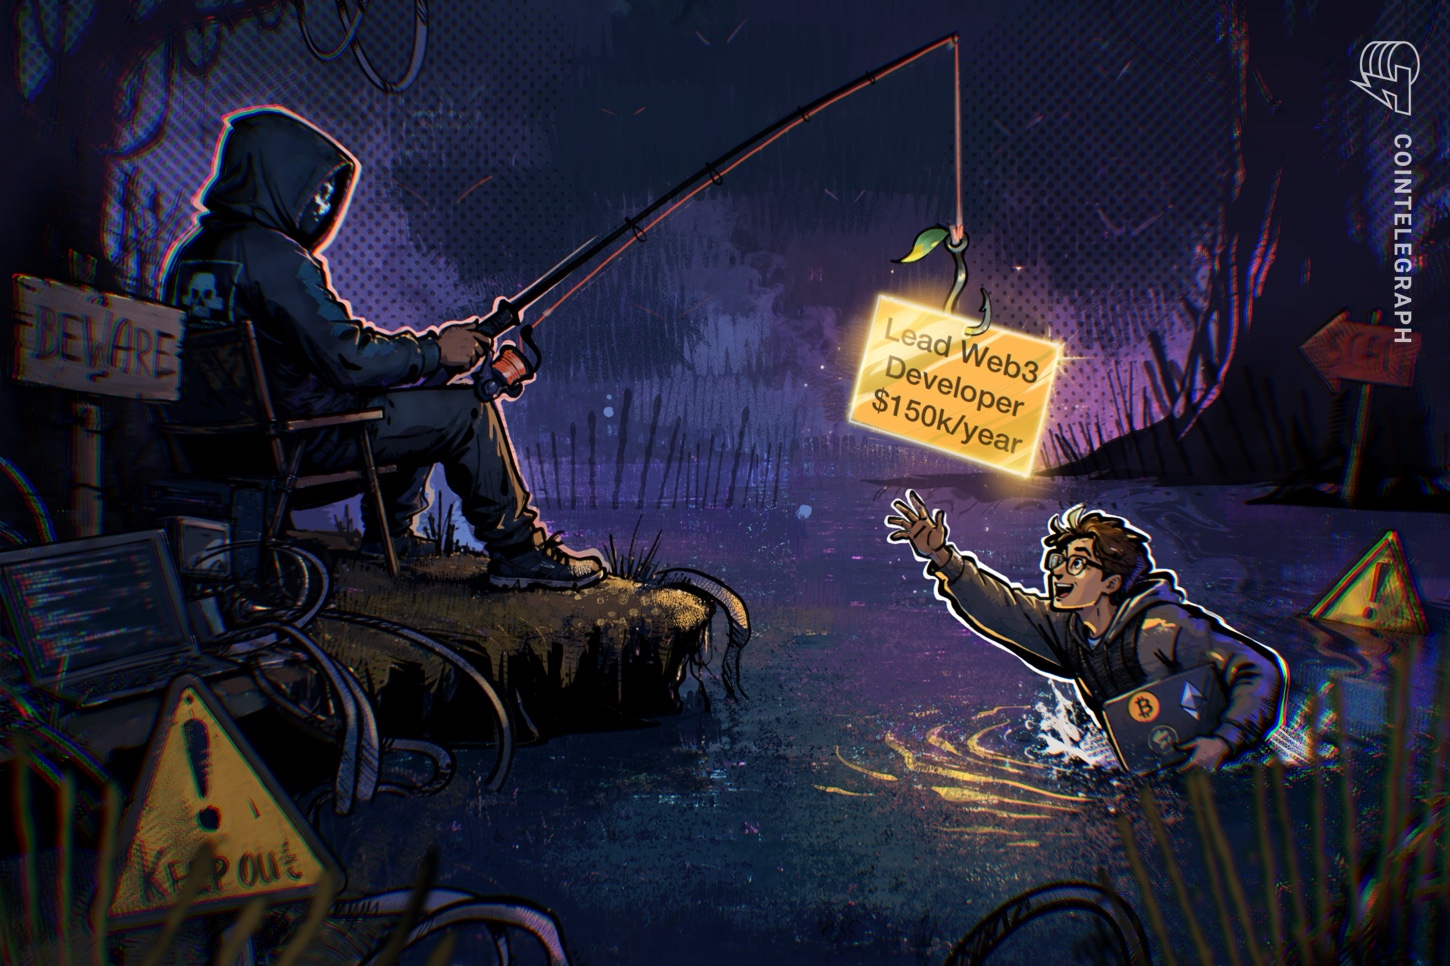
Mesi prima che Binance subisse il furto di 6,3 miliardi di dollari, il suo responsabile della sicurezza aveva illustrato come un colloquio di lavoro fasullo potesse offrire agli aggressori un accesso alla piattaforma: una modalità d’intrusione che rispecchia da vicino uno dei vettori poi sfruttati nell’attacco.
In un’intervista di luglio sulle contromisure adottate di fronte alla crescita delle minacce informatiche, Jimmy Su ha spiegato a Cointelegraph il meccanismo dei falsi colloqui tecnici, descrivendo come un incarico di valutazione potenzialmente malevolo possa essere confezionato su misura per convincere un dipendente a eseguire codice sul proprio dispositivo di lavoro.
Jimmy Su ha dichiarato:
“I colloqui di lavoro fasulli sono qualcosa di cui ci preoccupiamo molto internamente. Un attaccante può predisporre un’opportunità che richiede l’esecuzione di un codice come parte della valutazione tecnica. Quando questo viene eseguito, il dispositivo viene compromesso e poi possono iniziare a raccogliere credenziali.”
Il ruolo del colloquio fasullo nell’attacco
Secondo la prima ricostruzione dell’indagine interna di Binance, a settembre un ingegnere del software ha scaricato sul computer aziendale un incarico di codifica malevolo presentato durante un colloquio fasullo. Quella compromissione è stata una delle fasi successive che hanno portato al furto di ottobre.
Perché gli strumenti di difesa possono non rilevare la minaccia
Nell’intervista di luglio, Jimmy Su aveva anche anticipato i motivi per cui le soluzioni di sicurezza possono non intercettare un simile tranello. Un assessment tecnico può includere passaggi apparentemente legittimi — per esempio il download di un repository da GitHub — che presi singolarmente non sollevano alcun sospetto.
Jimmy Su ha spiegato:
“Ogni singolo passo è in realtà legittimo di per sé. Molti strumenti antivirus potrebbero non essere in grado di rilevarlo e segnalarlo.”
L’indagine successiva ha confermato una dinamica analoga: il processo di installazione dell’incarico avrebbe eseguito un malware progettato per eludere gli strumenti di protezione degli endpoint mediante offuscamento e altre tecniche di evasione.
Ruolo e responsabilità dell’azienda
Jimmy Su ha inoltre sottolineato che spetta all’azienda contenere il rischio quando i dipendenti usano dispositivi di lavoro per opportunità esterne: è responsabilità della società rilevare azioni sospette e impedire l’esecuzione effettiva di codice malevolo.
“Certo, i dipendenti possono esplorare opportunità esterne. Quello che ci preoccupa è che lo facciano sul dispositivo aziendale. Se un dipendente cade in un colloquio fasullo, l’onere è nostro per rilevarlo e fermare l’esecuzione di quel codice.”
In passato Binance aveva già messo alla prova il personale con reclutatori fasulli: il team interno di sicurezza rosso aveva condotto simulazioni di phishing mensili per tre‑quattro anni, affiancando corsi di formazione a chi risultava vulnerabile. Secondo Su, l’igiene della sicurezza aziendale è notevolmente migliorata nel tempo.
Come le aziende di reclutamento e i datori di lavoro reagiscono
Kevin Gibson, della società di ricerca di personale Proof of Search, ha osservato che la minaccia sta cambiando le prassi di assunzione in ambito crypto: i clienti chiedono sempre più spesso se i candidati siano stati incontrati di persona, poiché il contatto diretto con un reclutatore terzo limita il rischio di inganno.
Kevin Gibson ha affermato:
“Molti nostri clienti ora ci chiedono direttamente se abbiamo incontrato il candidato di persona. Chi è stato incontrato da un reclutatore terzo ha un vantaggio.”
Ha inoltre evidenziato che i dipendenti possono diventare bersagli a sé stanti: un’offerta di lavoro sospetta o una ‘call veloce’ possono rappresentare il primo passo verso una violazione multimilionaria.
Frequenza degli attacchi e misure implementate
Binance ha dichiarato di aver bloccato finora quest’anno 57 minacce informatiche sospettate di collegamenti con la Corea del Nord, una media che si traduce in circa un tentativo ogni cinque giorni. Dopo l’attacco di ottobre, la società ha rafforzato i controlli sui dispositivi, ricostruito sistemi di wallet coinvolti e gli strumenti interni basati sull’intelligenza artificiale, rafforzando i controlli di accesso e revocando le credenziali compromesse.
La società ha inoltre annunciato un aumento degli investimenti nella protezione degli endpoint e nella sicurezza degli ambienti di sviluppo, oltre a coinvolgere esperti indipendenti per revisionare l’incidente, pur mantenendo riservati alcuni dettagli tecnici e misure di difesa.
Implicazioni per il settore
Questo episodio mette in luce come la superficie di attacco nelle imprese crypto non sia limitata ai tradizionali vettori informatici, ma comprenda anche sofisticate tecniche di ingegneria sociale che sfruttano processi di assunzione. Per le piattaforme di scambio e per gli investitori istituzionali, il caso sottolinea l’urgenza di adottare controlli più rigorosi su dispositivi e processi di terze parti.
L’aumento delle difese e la trasparenza sugli incidenti saranno probabilmente esaminate anche dai regolatori europei, con possibili ricadute normative che potrebbero richiedere standard minimi di sicurezza operativa e segnalazione degli attacchi per gli operatori che gestiscono asset digitali.
In sintesi
- Una falla nelle pratiche di sicurezza operativa, come l’uso di dispositivi aziendali per colloqui esterni, può avere conseguenze finanziarie dirette e amplificare il rischio reputazionale per gli exchange; gli investitori dovrebbero valutare la governance e i piani di cyber‑resilienza delle piattaforme dove custodiscono risorse.
- L’evoluzione delle minacce verso strategie di social engineering aumenta la domanda di soluzioni avanzate per la protezione degli endpoint e per il monitoraggio del ciclo di vita dello sviluppo software, rendendo gli investimenti in cybersecurity una priorità strategica per le imprese del settore.
- Una maggiore vigilanza regolamentare e la richiesta di trasparenza sugli incidenti potrebbero tradursi in costi di conformità più elevati per gli operatori europei, ma anche in maggior fiducia da parte degli investitori a medio termine se le misure di controllo diventano standard di mercato.
