
Ledger conferma la presenza di un impianto hardware non autorizzato
- 11 Ottobre 2026
- Posted by: Tony
- Categoria: Crypto, Mercati
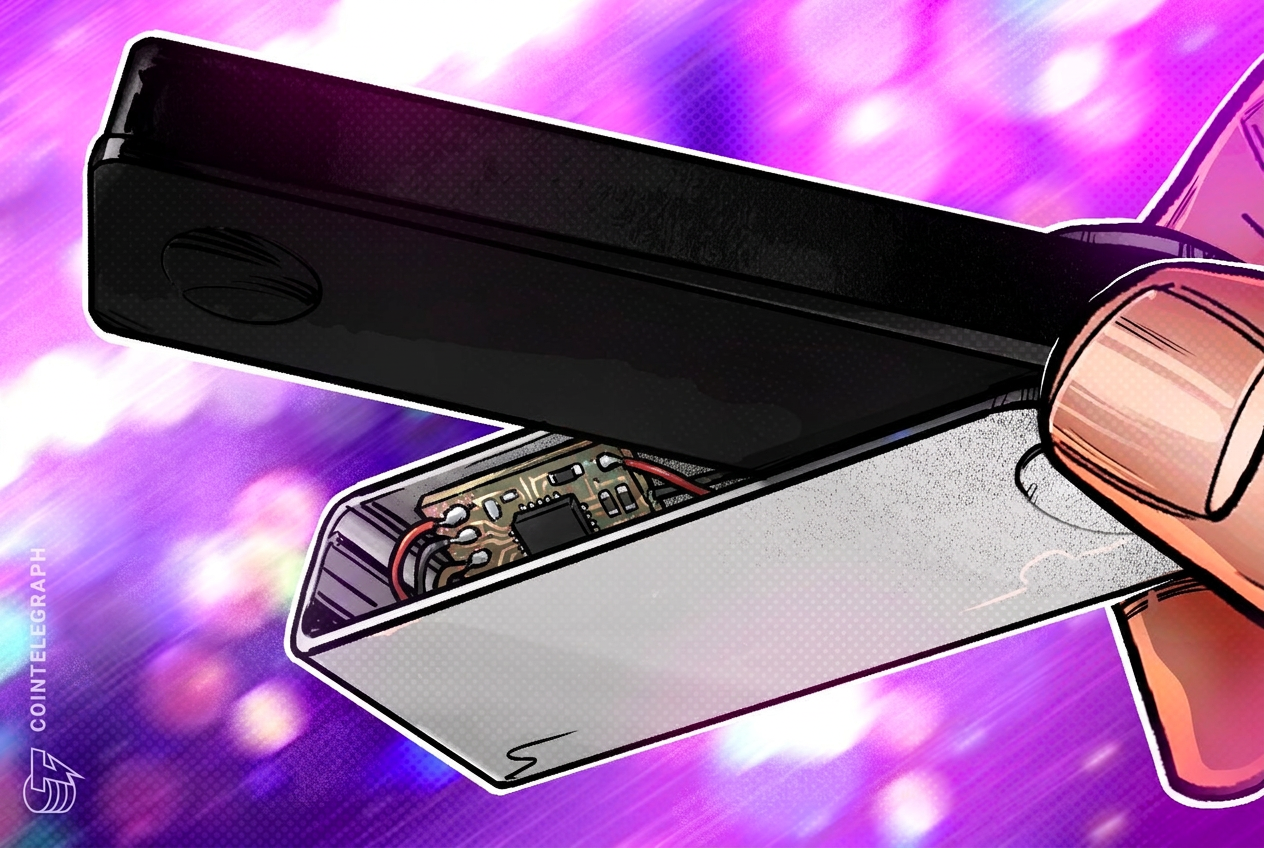
Ledger sta indagando su una serie di segnalazioni di perdite di criptovalute riconducibili a dispositivi acquistati tramite un rivenditore del Sud-est asiatico e ha confermato che uno degli utenti coinvolti aveva un dispositivo contenente un impianto hardware non autorizzato.
Dettagli dell’indagine
L’azienda ha reso noto che sta contattando gli utenti interessati nell’ambito di un’indagine in corso. Un investigatore noto come Specter ha stimato che le perdite potrebbero superare i 86 milioni di dollari complessivi tra Bitcoin, Ethereum e Tron, sebbene il valore preciso e il numero di clienti coinvolti non siano ancora stati confermati pubblicamente.
Il rivenditore coinvolto, CryptoBilis, ha dichiarato di aver sospeso la vendita di tutto l’inventario di wallet hardware fino al completamento delle indagini e ha confermato di essere in contatto con Ledger per definire i prossimi passi.
Dichiarazioni ufficiali
Ledger ha dichiarato:
“L’infrastruttura, i sistemi e i servizi di Ledger non sono stati compromessi.”
L’azienda ha inoltre precisato che l’incidente sembra limitato al singolo rivenditore e al suo mercato, e che l’investigazione prosegue per chiarire modalità e portata della compromissione.
Raccomandazioni per gli utenti
Ledger raccomanda agli utenti che hanno acquistato un dispositivo dal rivenditore in questione di non procedere con la configurazione se non l’hanno ancora fatta. A chi ha già impostato il dispositivo viene suggerito di trasferire le proprie attività su un nuovo signer Ledger con una seed differente.
Inoltre, l’azienda ha invitato chi possieda informazioni utili per le indagini a contattare il programma bounty all’indirizzo email dedicato: bounty@ledger.fr.
Cosa significa un “impianto hardware” e quali rischi comporta
Un impianto hardware indica la presenza fisica, all’interno del dispositivo, di componenti non autorizzati che possono compromettere la sicurezza della generazione o della protezione delle chiavi. Questo tipo di compromissione rientra nella categoria degli attacchi alla supply chain, dove il rischio non deriva da una violazione remota dei server del produttore ma dall’alterazione del dispositivo nel percorso di distribuzione.
Gli attacchi alla supply chain sono particolarmente insidiosi perché possono colpire utenti che si fidano di canali apparentemente autorizzati; per questo motivo la verifica dell’origine del prodotto e la preferenza per rivenditori ufficiali o canali diretti del produttore rappresentano misure preventive cruciali.
Contesto regionale e distribuzione
Secondo informazioni emerse nelle prime fasi dell’inchiesta, CryptoBilis risultava essere un rivenditore autorizzato in paesi del Sud-est asiatico come Indonesia, Malaysia e Filippine. L’apparente concentrazione dell’incidente in un mercato specifico suggerisce un problema localizzato nella catena logistica o nella distribuzione regionale piuttosto che una falla globale nei prodotti del produttore.
Implicazioni per il mercato e per gli investitori
Un episodio di questo tipo può avere ripercussioni sulla fiducia degli utenti nei wallet hardware, con potenziali effetti sul comportamento d’acquisto e sulla domanda di soluzioni ritenute più sicure, come l’acquisto diretto dal produttore o l’uso di canali certificati. Gli investitori potrebbero rivalutare l’allocazione degli asset, privilegiando strategie di sicurezza più stringenti e rivalutando il trade-off tra accessibilità e controllo personale sulle chiavi private.
Per gli operatori del mercato crypto e per i regolatori, l’accaduto solleva questioni sulla necessità di standard di tracciabilità nella filiera dei dispositivi e sull’importanza di procedure di certificazione indipendenti per i rivenditori autorizzati.
Azioni consigliate per gli utenti italiani
Gli utenti in Italia dovrebbero verificare con attenzione la provenienza del wallet hardware acquistato, preferendo acquisti tramite canali ufficiali o rivenditori riconosciuti dal produttore. È buona pratica conservare la seed in modo sicuro, usare dispositivi nuovi e sigillati provenienti da canali certificati e monitorare qualsiasi comunicazione ufficiale del produttore riguardo a richiami o procedure di verifica.
In caso di dubbi o sospetti, è consigliabile spostare rapidamente i fondi su un wallet non compromesso e segnalare l’evento alle autorità competenti oltre che al produttore attraverso i canali ufficiali di supporto.
Ulteriori sviluppi attesi
L’indagine è in corso e potrebbero emergere ulteriori dettagli su modalità e responsabilità. Potenziali esiti includono il ritiro di specifici lotti di dispositivi, il rafforzamento dei controlli sui rivenditori autorizzati e, a livello regolatorio, un incremento delle richieste di tracciabilità e certificazione per gli strumenti crittografici venduti al dettaglio.
In sintesi
- L’episodio sottolinea l’importanza di filiere di distribuzione trasparenti: un rischio localizzato può compromettere la fiducia globale nel prodotto e aumentare la domanda di canali ufficiali.
- Per gli investitori, la gestione del rischio dovrebbe includere procedure di verifica dell’origine dei dispositivi e piani di emergenza per lo spostamento rapido degli asset in caso di sospetta compromissione.
- Dal punto di vista regolatorio, eventi simili possono accelerare l’introduzione di norme su certificazione dei rivenditori e tracciabilità dei dispositivi hardware dedicati alle criptovalute.
